Seus dados saem pela porta da frente, e ninguém vê
Boa parte das empresas ainda não percebeu que já usa inteligência artificial em larga escala, só que nas contas pessoais dos colaboradores. Neste artigo, mostro o que os dados mais recentes dizem sobre esse hábito, por que a responsabilidade por ele é da empresa e não do funcionário, e como um diagnóstico bem feito, seguido de uma ferramenta que funcione como gestora de toda a IA da casa, devolve o controle sem tirar a produtividade.
Pense em uma situação comum em qualquer empresa: o fechamento do mês está atrasado, são sete da noite e alguém precisa entregar um resumo para a diretoria. A planilha de inadimplência é exportada, colada no assistente de IA que a pessoa usa em casa, e em dois minutos o relatório está pronto. Ninguém fica sabendo: nem o gestor, nem a TI, nem o encarregado de dados. A planilha, com nomes, CPFs e valores de clientes, agora está guardada no histórico de uma conta pessoal, em um servidor no exterior, sob regras que a empresa nunca leu.
Essa cena, com pequenas variações, acontece todos os dias em escritórios de todos os tamanhos. A pergunta que guia este texto é a que eu tenho feito aos clientes com cada vez mais frequência: 𝗾𝘂𝗲𝗺, 𝗱𝗲𝗻𝘁𝗿𝗼 𝗱𝗮 𝘀𝘂𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮, 𝘀𝗮𝗯𝗲 𝗾𝘂𝗮𝗶𝘀 𝗶𝗻𝗳𝗼𝗿𝗺𝗮𝗰̧𝗼̃𝗲𝘀 𝗷𝗮́ 𝘀𝗮𝗶́𝗿𝗮𝗺 𝗽𝗼𝗿 𝘂𝗺𝗮 𝗰𝗼𝗻𝘁𝗮 𝗽𝗲𝘀𝘀𝗼𝗮𝗹 𝗱𝗲 𝗜𝗔?
𝗢 𝘁𝗮𝗺𝗮𝗻𝗵𝗼 𝗱𝗼 𝗽𝗼𝗻𝘁𝗼 𝗰𝗲𝗴𝗼
O Cloud and Threat Report 2026, da Netskope, que analisa o uso de aplicativos em nuvem entre os clientes da empresa, mostra que 𝟰𝟳% 𝗱𝗼𝘀 𝘂𝘀𝘂𝗮́𝗿𝗶𝗼𝘀 𝗱𝗲 𝗜𝗔 𝗴𝗲𝗻𝗲𝗿𝗮𝘁𝗶𝘃𝗮 𝗮𝗶𝗻𝗱𝗮 𝗮𝗰𝗲𝘀𝘀𝗮𝗺 𝗲𝘀𝘀𝗮𝘀 𝗳𝗲𝗿𝗿𝗮𝗺𝗲𝗻𝘁𝗮𝘀 𝗽𝗼𝗿 𝗰𝗼𝗻𝘁𝗮𝘀 𝗽𝗲𝘀𝘀𝗼𝗮𝗶𝘀, fora do alcance da empresa. O mesmo relatório registra, em média, 𝟮𝟮𝟯 𝘃𝗶𝗼𝗹𝗮𝗰̧𝗼̃𝗲𝘀 𝗱𝗲 𝗽𝗼𝗹𝗶́𝘁𝗶𝗰𝗮 𝗱𝗲 𝗱𝗮𝗱𝗼𝘀 𝗽𝗼𝗿 𝗺𝗲̂𝘀 ligadas à IA em cada organização, número que dobrou em um ano. E o que vaza não é irrelevante: nessas violações, 42% envolviam código-fonte, 32% dados regulados (como informações pessoais, financeiras e de saúde) e 16% propriedade intelectual (Netskope, 2026).
Outro levantamento, o Enterprise AI and SaaS Data Security Report 2025, da LayerX, feito a partir da navegação real de colaboradores em empresas clientes, chegou a um retrato parecido por outro caminho. Segundo o estudo, 𝟳𝟳% 𝗱𝗼𝘀 𝗳𝘂𝗻𝗰𝗶𝗼𝗻𝗮́𝗿𝗶𝗼𝘀 𝗰𝗼𝗹𝗮𝗺 𝗱𝗮𝗱𝗼𝘀 𝗲𝗺 𝗳𝗲𝗿𝗿𝗮𝗺𝗲𝗻𝘁𝗮𝘀 𝗱𝗲 𝗜𝗔, 𝗲 𝟴𝟮% 𝗱𝗲𝘀𝘀𝗲 𝗰𝗼𝗻𝘁𝗲𝘂́𝗱𝗼 𝘀𝗮𝗶 𝗱𝗲 𝗰𝗼𝗻𝘁𝗮𝘀 𝗻𝗮̃𝗼 𝗴𝗲𝗿𝗲𝗻𝗰𝗶𝗮𝗱𝗮𝘀 𝗽𝗲𝗹𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮 (LayerX, 2025). O copiar e colar virou a porta de saída mais silenciosa que existe, porque não passa por anexo de e-mail, não gera arquivo e não dispara nenhum alarme tradicional. Por isso, eu os leio como sinal de direção, não como medida exata do mercado brasileiro. E há um detalhe nos dados da Netskope que considero o mais importante de todos: a parcela de usuários em contas pessoais caiu de 78% para 47% em um ano, enquanto o uso de contas gerenciadas pela empresa subiu de 25% para 62%. 𝗤𝘂𝗮𝗻𝗱𝗼 𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮 𝗼𝗳𝗲𝗿𝗲𝗰𝗲 𝘂𝗺𝗮 𝗼𝗽𝗰̧𝗮̃𝗼 𝗼𝗳𝗶𝗰𝗶𝗮𝗹, 𝗮𝘀 𝗽𝗲𝘀𝘀𝗼𝗮𝘀 𝗺𝗶𝗴𝗿𝗮𝗺 𝗽𝗮𝗿𝗮 𝗲𝗹𝗮.
O risco também está nas letras miúdas. A OpenAI, por exemplo, informa que nos planos individuais do ChatGPT as conversas podem ser usadas para treinar os modelos, a menos que o usuário desative essa opção, enquanto nos planos corporativos e na API isso não acontece por padrão (OpenAI, 2026). A diferença entre a conta pessoal e a corporativa, portanto, está no contrato que protege o dado, muito mais do que na inteligência do modelo. Foi esse tipo de exposição que levou a Samsung, em maio de 2023, a proibir o uso de ferramentas de IA generativa por parte dos funcionários depois que engenheiros enviaram código interno sensível ao ChatGPT (Bloomberg, 2023).
A reação da Samsung é compreensível, mas 𝗮 𝗽𝗿𝗼𝗶𝗯𝗶𝗰̧𝗮̃𝗼 𝗽𝘂𝗿𝗮 𝗰𝗼𝘀𝘁𝘂𝗺𝗮 𝗿𝗲𝘀𝗼𝗹𝘃𝗲𝗿 𝗽𝗼𝘂𝗰𝗼. O colaborador que tem um prazo e conhece uma ferramenta que funciona tende a continuar usando, agora pelo celular ou pelo computador de casa, onde a empresa enxerga ainda menos. Por isso defendo que a pergunta certa para a gestão é outra: 𝗾𝘂𝗮𝗹 𝗳𝗲𝗿𝗿𝗮𝗺𝗲𝗻𝘁𝗮 𝗻𝗼́𝘀 𝗼𝗳𝗲𝗿𝗲𝗰𝗲𝗺𝗼𝘀 𝗽𝗮𝗿𝗮 𝗾𝘂𝗲 𝗻𝗶𝗻𝗴𝘂𝗲́𝗺 𝗽𝗿𝗲𝗰𝗶𝘀𝗲 𝗿𝗲𝗰𝗼𝗿𝗿𝗲𝗿 𝗮̀ 𝗰𝗼𝗻𝘁𝗮 𝗽𝗲𝘀𝘀𝗼𝗮𝗹?
Essa pergunta tem peso jurídico, além de prático. No Brasil, a LGPD coloca sobre a empresa, como controladora dos dados, o dever de adotar medidas de segurança e de prevenção e de conseguir demonstrar que essas medidas funcionam (art. 6º, incisos VII, VIII e X). A lei também só permite enviar dados pessoais para fora do país em situações específicas (art. 33), e um prompt colado em um serviço estrangeiro pode ser exatamente isso. Quando algo dá errado, é o controlador que responde pelo dano causado (art. 42), e o Código Civil já estabelece que o empregador responde pelos atos de seus empregados no exercício do trabalho (art. 932, III). Em outras palavras, 𝗼 𝗰𝗼𝗹𝗮𝗯𝗼𝗿𝗮𝗱𝗼𝗿 𝗽𝗼𝗱𝗲 𝘁𝗲𝗿 𝗮𝗴𝗶𝗱𝗼 𝗽𝗼𝗿 𝗰𝗼𝗻𝘁𝗮 𝗽𝗿𝗼́𝗽𝗿𝗶𝗮, 𝗺𝗮𝘀 𝗮 𝗰𝗼𝗻𝘁𝗮, 𝘀𝗲 𝗰𝗵𝗲𝗴𝗮𝗿, 𝘀𝗲𝗿𝗮́ 𝗱𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮.
Existe ainda uma consequência que quase ninguém calcula. A conta pessoal pertence à pessoa, e 𝗼 𝗵𝗶𝘀𝘁𝗼́𝗿𝗶𝗰𝗼 𝗱𝗲 𝗰𝗼𝗻𝘃𝗲𝗿𝘀𝗮𝘀 𝘃𝗮𝗶 𝗰𝗼𝗺 𝗲𝗹𝗮 𝗾𝘂𝗮𝗻𝗱𝗼 𝗺𝘂𝗱𝗮 𝗱𝗲 𝗲𝗺𝗽𝗿𝗲𝗴𝗼. Propostas, tabelas de preço, estratégias comerciais e análises de clientes ficam arquivadas em um lugar que a empresa não consegue auditar, apagar nem recuperar. E o conhecimento que poderia ter virado ativo da organização, como um bom prompt para revisar contratos ou um modelo de relatório que poupa horas, fica preso na experiência individual de quem o criou.
Oferecer a ferramenta certa, portanto, é uma decisão de gestão com três efeitos ao mesmo tempo: 𝗽𝗿𝗼𝘁𝗲𝗴𝗲 𝗼 𝗱𝗮𝗱𝗼, 𝗰𝘂𝗺𝗽𝗿𝗲 𝗮 𝗹𝗲𝗶 𝗲 𝘁𝗿𝗮𝗻𝘀𝗳𝗼𝗿𝗺𝗮 𝗼 𝘂𝘀𝗼 𝗶𝗻𝗱𝗶𝘃𝗶𝗱𝘂𝗮𝗹 𝗲𝗺 𝗰𝗼𝗻𝗵𝗲𝗰𝗶𝗺𝗲𝗻𝘁𝗼 𝗰𝗼𝗺𝗽𝗮𝗿𝘁𝗶𝗹𝗵𝗮𝗱𝗼. Mas, para escolher bem, a empresa precisa antes saber o que está acontecendo dentro de casa.
𝗣𝗿𝗶𝗺𝗲𝗶𝗿𝗼, 𝗼 𝗱𝗶𝗮𝗴𝗻𝗼́𝘀𝘁𝗶𝗰𝗼
É aqui que entra o trabalho que fazemos na Palmsoft. Antes de recomendar qualquer ferramenta, aplicamos o A³ Diagnóstico, a etapa da nossa metodologia que resume bem a filosofia da casa: 𝗲𝗻𝘁𝗲𝗻𝗱𝗲𝗿 𝗮𝗻𝘁𝗲𝘀 𝗱𝗲 𝗶𝗻𝘃𝗲𝘀𝘁𝗶𝗿. No caso da IA, esse diagnóstico responde a três perguntas que poucas empresas conseguem responder hoje.
A primeira é 𝗼𝗻𝗱𝗲 𝗲𝘀𝘁𝗮̃𝗼 𝗼𝘀 𝗽𝗼𝗻𝘁𝗼𝘀 𝘀𝗲𝗻𝘀𝗶́𝘃𝗲𝗶𝘀. Conversamos com as áreas, de preferência com questionários anônimos para que ninguém tenha receio de contar o que usa, e mapeamos quais ferramentas de IA estão em uso, em quais tarefas e com quais dados. Normalmente surgem dois tipos de descoberta: usos excelentes que merecem ser ampliados para toda a equipe e fluxos de risco que ninguém tinha percebido, como dados de clientes, informações de crédito, contratos ou código-fonte passando por contas pessoais.
A segunda pergunta é 𝗾𝘂𝗮𝗶𝘀 𝗶𝗻𝗳𝗼𝗿𝗺𝗮𝗰̧𝗼̃𝗲𝘀 𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮 𝗽𝗿𝗲𝗰𝗶𝘀𝗮 𝗰𝗲𝗻𝘁𝗿𝗮𝗹𝗶𝘇𝗮𝗿. Muitas vezes o colaborador cola um documento em uma IA externa porque a resposta que ele procura está espalhada em e-mails, pastas e na cabeça de colegas. Políticas internas, procedimentos, catálogos de produtos, modelos de proposta e históricos de atendimento são o tipo de conteúdo que, organizado em uma base única e classificado conforme a sensibilidade, como discuti no segundo artigo da série, passa a responder às dúvidas do dia a dia sem que nada precise sair de casa.
A terceira é 𝗼 𝗾𝘂𝗲 𝗱𝗶𝘀𝗽𝗼𝗻𝗶𝗯𝗶𝗹𝗶𝘇𝗮𝗿, 𝗲 𝗽𝗮𝗿𝗮 𝗾𝘂𝗲𝗺. Nem todo mundo precisa enxergar tudo, e a base centralizada só é útil se cada colaborador consultar o que é pertinente à sua função, com o mesmo nível de acesso que já tem nos sistemas da empresa. O resultado do diagnóstico é um mapa claro, com os riscos priorizados, o conhecimento que vale a pena organizar para consulta futura e as regras que vão orientar a ferramenta oficial. Sem esse mapa, qualquer solução de IA corporativa vira uma aposta.
𝗨𝗺𝗮 𝗳𝗲𝗿𝗿𝗮𝗺𝗲𝗻𝘁𝗮 𝗾𝘂𝗲 𝗳𝘂𝗻𝗰𝗶𝗼𝗻𝗮 𝗰𝗼𝗺𝗼 𝗴𝗲𝘀𝘁𝗼𝗿𝗮 𝗱𝗮 𝗜𝗔
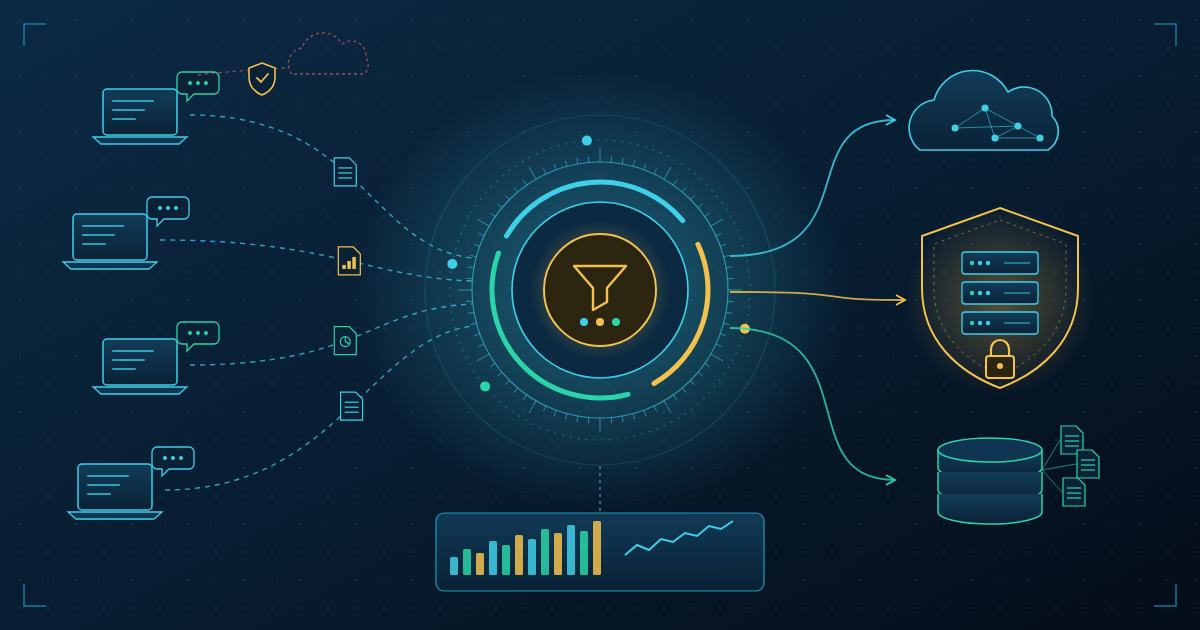
Com o mapa pronto, a pergunta deixa de ser se a empresa vai usar IA e passa a ser como organizar esse uso. A solução de IA governada que a Palmsoft desenvolve parte de uma ideia simples: em vez de cada colaborador escolher sozinho onde colar cada informação, a empresa passa a ter 𝘂𝗺𝗮 𝗽𝗼𝗿𝘁𝗮 𝗱𝗲 𝗲𝗻𝘁𝗿𝗮𝗱𝗮 𝘂́𝗻𝗶𝗰𝗮 𝗽𝗮𝗿𝗮 𝘁𝗼𝗱𝗮 𝗮 𝗜𝗔, 𝗾𝘂𝗲 𝗮𝗴𝗲 𝗰𝗼𝗺𝗼 𝘂𝗺 𝗴𝗿𝗮𝗻𝗱𝗲 𝗴𝗲𝘀𝘁𝗼𝗿 e toma essa decisão com base nas regras definidas no diagnóstico.
Na prática, o colaborador continua pedindo um resumo, uma análise ou uma resposta, do mesmo jeito que faria na conta pessoal. A diferença está no que acontece por trás. A ferramenta 𝗰𝗹𝗮𝘀𝘀𝗶𝗳𝗶𝗰𝗮 𝗼 𝗽𝗲𝗱𝗶𝗱𝗼 𝗰𝗼𝗻𝗳𝗼𝗿𝗺𝗲 𝗮 𝘀𝗲𝗻𝘀𝗶𝗯𝗶𝗹𝗶𝗱𝗮𝗱𝗲 𝗱𝗮 𝗶𝗻𝗳𝗼𝗿𝗺𝗮𝗰̧𝗮̃𝗼 𝗲𝗻𝘃𝗼𝗹𝘃𝗶𝗱𝗮 𝗲 𝗱𝗲𝘁𝗲𝗿𝗺𝗶𝗻𝗮 𝗾𝘂𝗮𝗹 𝗿𝗲𝗰𝘂𝗿𝘀𝗼 𝗱𝗲𝘃𝗲 𝗮𝘁𝗲𝗻𝗱𝗲̂-𝗹𝗼. Dúvidas sobre procedimentos, produtos ou políticas internas vão para a base de conhecimento centralizada. Tarefas gerais, sem dados sensíveis, podem seguir para modelos de mercado contratados em nome da empresa, com as proteções de um contrato corporativo. E tudo o que envolve dados críticos, como informações de clientes, crédito, contratos ou segredos industriais, é processado por uma 𝗜𝗔 𝗹𝗼𝗰𝗮𝗹, 𝗶𝗺𝗽𝗹𝗮𝗻𝘁𝗮𝗱𝗮 𝗻𝗼 𝗮𝗺𝗯𝗶𝗲𝗻𝘁𝗲 𝗱𝗮 𝗽𝗿𝗼́𝗽𝗿𝗶𝗮 𝗲𝗺𝗽𝗿𝗲𝘀𝗮, 𝗱𝗲 𝗼𝗻𝗱𝗲 𝗮 𝗶𝗻𝗳𝗼𝗿𝗺𝗮𝗰̧𝗮̃𝗼 𝗻𝗮̃𝗼 𝘀𝗮𝗶.
O segundo papel dessa gestora é dar à liderança uma visão que hoje ela não tem. A ferramenta 𝗿𝗲𝗴𝗶𝘀𝘁𝗿𝗮 𝗲 𝗮𝗻𝗮𝗹𝗶𝘀𝗮 𝗼 𝘂𝘀𝗼 𝗱𝗮 𝗜𝗔 𝗱𝗲 𝗳𝗼𝗿𝗺𝗮 𝗱𝗲𝘁𝗮𝗹𝗵𝗮𝗱𝗮: quais áreas usam mais, para quais tarefas, com que custo, quais modelos estão sendo acionados e em que momentos alguém tentou enviar uma informação sensível para onde não devia. Esse registro serve para responder à LGPD quando for preciso demonstrar controle e, sobretudo, para decidir melhor: ampliar o que dá resultado, ajustar o que custa demais e treinar as equipes onde aparecem os riscos.
Como toda tecnologia, essa também tem limites que prefiro deixar claros. A IA local exige infraestrutura e alguém que cuide dela, e só compensa quando o volume e a sensibilidade dos dados justificam. A classificação automática reduz muito o risco, mas não substitui uma equipe que entende por que as regras existem. Por isso o nosso caminho é o mesmo de sempre: 𝗱𝗶𝗮𝗴𝗻𝗼́𝘀𝘁𝗶𝗰𝗼, 𝗽𝗿𝗼𝘃𝗮 𝗱𝗲 𝗰𝗼𝗻𝗰𝗲𝗶𝘁𝗼 𝗲𝗺 𝘂𝗺𝗮 𝗮́𝗿𝗲𝗮 𝗰𝗼𝗺 𝗺𝗲𝘁𝗮 𝗰𝗹𝗮𝗿𝗮 𝗲 𝗲𝘅𝗽𝗮𝗻𝘀𝗮̃𝗼 𝘀𝗼́ 𝗱𝗲𝗽𝗼𝗶𝘀 𝗱𝗲 𝘃𝗲𝗿 𝗼 𝗿𝗲𝘀𝘂𝗹𝘁𝗮𝗱𝗼. É assim que a ferramenta deixa de ser mais um sistema para a TI administrar e passa a ser a forma como a empresa inteira usa IA com segurança.
𝗣𝗮𝗿𝗮 𝗿𝗲𝗳𝗹𝗲𝘁𝗶𝗿
Quase sempre, quem cola dados da empresa em uma IA pessoal não age por má-fé. Usa a melhor ferramenta que tem à mão para entregar o trabalho no prazo, e é justamente por isso que o problema é da gestão. Enquanto a empresa não oferece um caminho oficial, cada colaborador abre o seu, e as informações mais valiosas do negócio vão se espalhando por contas que ninguém controla. As empresas que vão se destacar nos próximos anos são as que conseguirem dar às pessoas uma IA tão ágil quanto a do celular, com a diferença de saber exatamente o que entra, por onde passa e onde fica cada dado. Vale começar com uma pergunta simples na próxima reunião de diretoria: 𝘀𝗲 𝗵𝗼𝗷𝗲 𝘂𝗺 𝗰𝗹𝗶𝗲𝗻𝘁𝗲 𝗽𝗲𝗱𝗶𝘀𝘀𝗲 𝗽𝗮𝗿𝗮 𝘀𝗮𝗯𝗲𝗿 𝗼𝗻𝗱𝗲 𝗲𝘀𝘁𝗮̃𝗼 𝗼𝘀 𝗱𝗮𝗱𝗼𝘀 𝗱𝗲𝗹𝗲, 𝗻𝗼́𝘀 𝗰𝗼𝗻𝘀𝗲𝗴𝘂𝗶𝗿𝗶́𝗮𝗺𝗼𝘀 𝗿𝗲𝘀𝗽𝗼𝗻𝗱𝗲𝗿?
Quer continuar essa conversa? Siga a Palmsoft no Instagram, @palmsoft_, e acompanhe nossos conteúdos sobre dados e inteligência artificial.
𝗔𝘂𝘁𝗼𝗿𝗮: Elaine Coelho, Diretora Comercial da Palmsoft.
𝗥𝗲𝗳𝗲𝗿𝗲̂𝗻𝗰𝗶𝗮𝘀
BLOOMBERG. Samsung Bans Staff’s AI Use After Spotting ChatGPT Data Leak. Bloomberg, 2 maio 2023. Disponível em: https://www.bloomberg.com/news/articles/2023-05-02/samsung-bans-chatgpt-and-other-generative-ai-use-by-staff-after-leak. Acesso em: 16 out. 2026.
BRASIL. Lei nº 10.406, de 10 de janeiro de 2002. Código Civil. Disponível em: https://www.planalto.gov.br/ccivil_03/leis/2002/l10406compilada.htm. Acesso em: 16 out. 2026.
BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Lei Geral de Proteção de Dados Pessoais (LGPD). Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm. Acesso em: 16 out. 2026.
LAYERX. Enterprise AI and SaaS Data Security Report 2025. LayerX Security, 2025. Disponível em: https://go.layerxsecurity.com/the-layerx-enterprise-ai-saas-data-security-report-2025. Acesso em: 16 out. 2026.
NETSKOPE. Cloud and Threat Report: 2026. Netskope Threat Labs, jan. 2026. Disponível em: https://www.netskope.com/resources/cloud-and-threat-reports/cloud-and-threat-report-2026. Acesso em: 16 out. 2026.
OPENAI. How your data is used to improve model performance. OpenAI. Disponível em: https://openai.com/policies/how-your-data-is-used-to-improve-model-performance/. Acesso em: 16 out. 2026.